O que está por trás das ameaças de bomba que esvaziaram centenas de escolas na Europa
A Europa viveu nesta quarta-feira, 11, uma nova demonstração de que a segurança pública já não se mede apenas pela presença de explosivos, mas também pela capacidade de um e-mail anônimo de paralisar instituições inteiras. Mais de 300 escolas italianas foram evacuadas após ameaças enviadas por correio eletrônico, enquanto centenas de unidades na Escócia, Irlanda do Norte e República da Irlanda receberam mensagens semelhantes, todas rapidamente classificadas como falsas pelas autoridades.
O episódio não é isolado. Ele se insere em uma sequência de incidentes que, em poucos dias, atingiu companhias aéreas, emissoras de televisão, supermercados, bancos de sangue e sistemas de refrigeração em vários países europeus. A pergunta que começa a incomodar governos, empresas e escolas não é apenas quem enviou as mensagens, mas porque uma ameaça sem explosivo consegue produzir um efeito tão amplo e tão caro.
Na Itália, o Ministério da Educação informou que 312 escolas haviam sido evacuadas até o início da tarde, embora a agência ANSA, citando o próprio ministério, tenha estimado que cerca de 6.000 instituições tenham recebido os e-mails. A diferença entre os dois números é essencial. Nem toda escola que recebeu a ameaça decidiu evacuar, e a decisão final coube, em grande parte, às direções locais e às polícias regionais.
As mensagens, enviadas pouco antes das 10h no horário local, falavam em explosivos plantados nos prédios e incluíam ameaças contra a população italiana. Segundo cópias divulgadas pela Reuters, os e-mails eram assinados por “Mikhail Andropov, líder do Vilayat of Misoginistan”, uma identidade e uma organização que não puderam ser confirmadas pelas autoridades.
A primeira-ministra Giorgia Meloni afirmou que não havia “perigo concreto” e convocou uma reunião com chefes de segurança e inteligência. O ministro da Educação, Giuseppe Valditara, foi mais direto. Para ele, tratava se provavelmente de um ciberataque, não de uma ameaça real.
A lógica das autoridades é simples, mas revela o dilema central do caso. Nenhuma ameaça pode ser descartada antes de verificada. Mesmo quando a probabilidade de existência de um artefato é baixa, escolas, aeroportos e redações precisam acionar protocolos de segurança, chamar equipes de desativação, isolar áreas e, em alguns casos, retirar alunos e funcionários.
Na Itália, a decisão de evacuar foi tomada em centenas de unidades. No Reino Unido e na Irlanda, por outro lado, as polícias avaliaram as mensagens como pouco críveis e orientaram que as escolas não fossem esvaziadas. Ainda assim, alguns estabelecimentos na Escócia evacuaram alunos por precaução.
Essa assimetria ajuda a explicar o impacto. Uma ameaça falsa não precisa ser crível para funcionar. Basta que ela force instituições a agir como se fosse real. O custo não é apenas operacional, com deslocamento de alunos, mobilização policial, cancelamento de aulas e buscas, mas também psicológico, especialmente quando o alvo é uma escola.
Uma campanha maior?
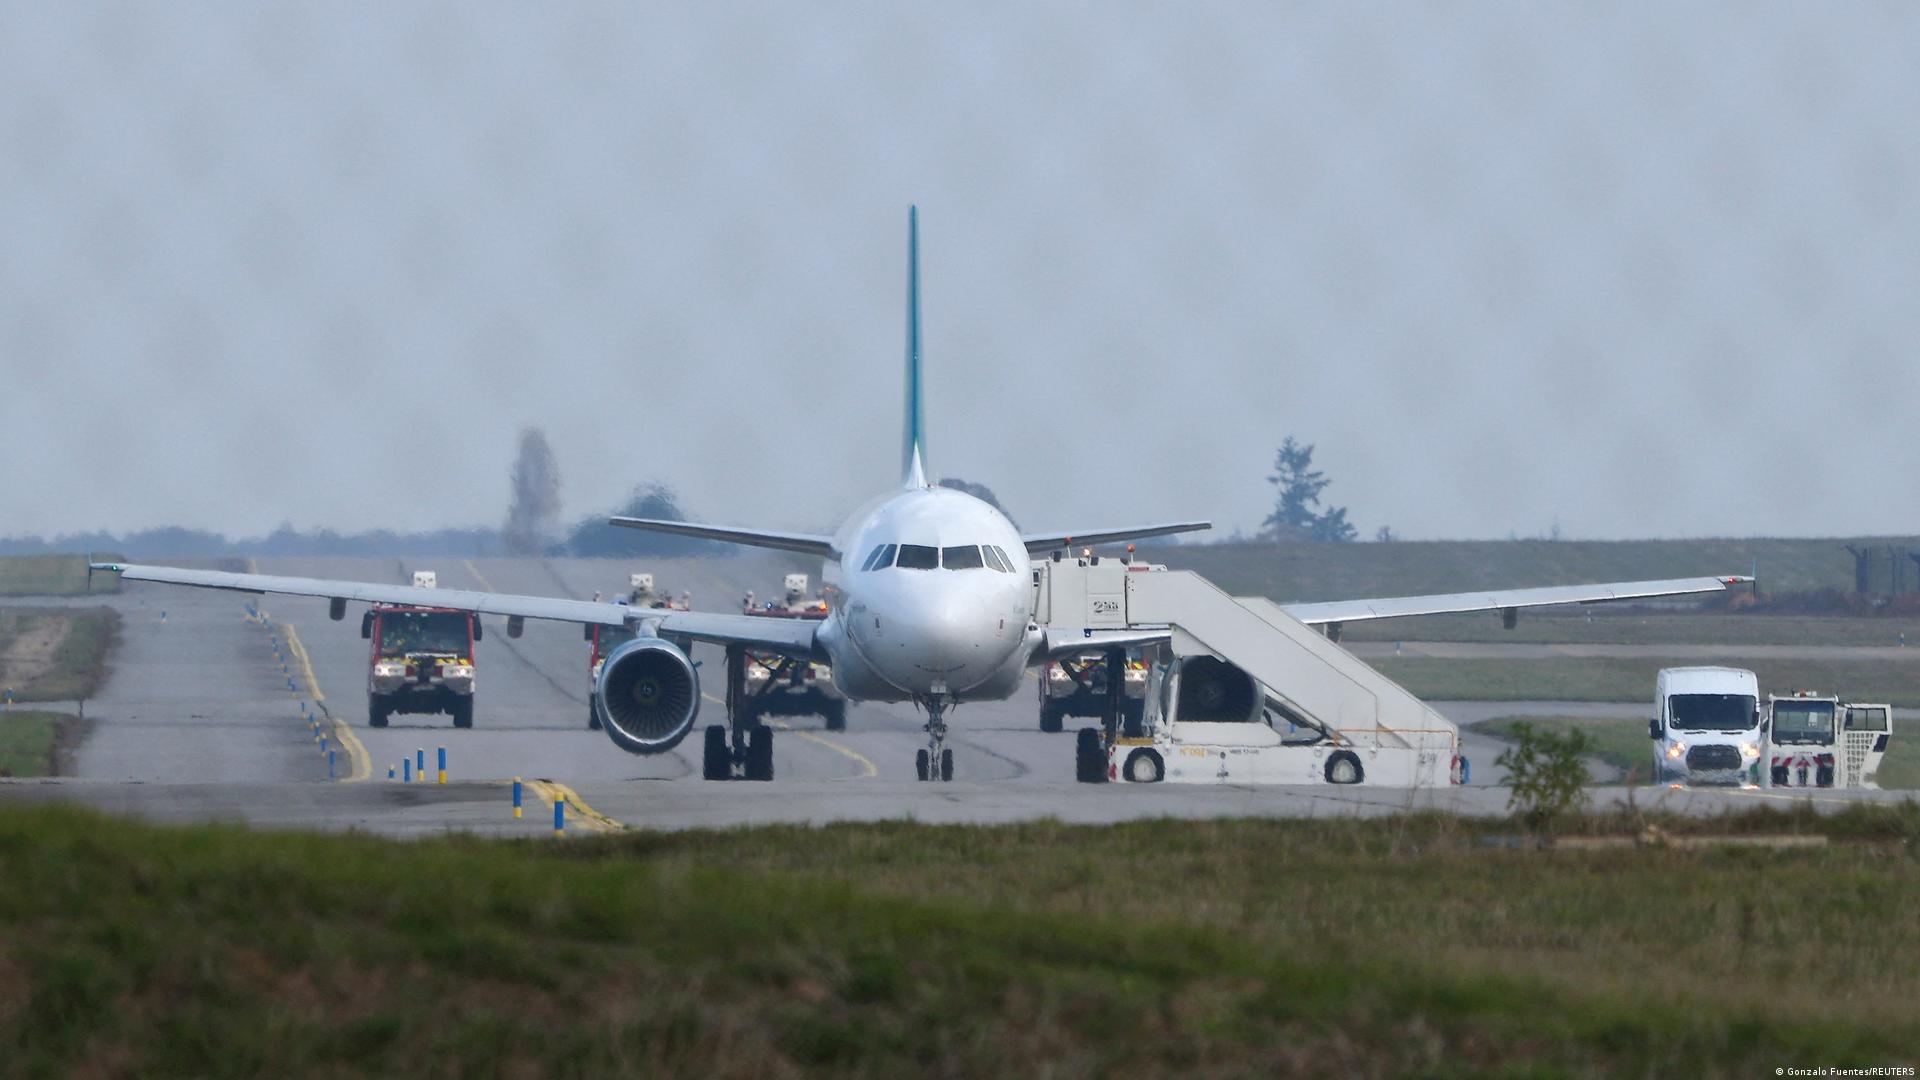
As ameaças às escolas chegaram depois de uma onda de falsos alertas contra voos europeus. Segundo a CBC, pelo menos sete voos e um navio de cruzeiro receberam ameaças em uma primeira rodada, provocando aterrissagens de emergência, escoltas de caças e fechamentos temporários de aeroportos em países como Polônia, Bulgária, Itália e Espanha. Uma segunda onda, na quinta feira seguinte, teria afetado ao menos 27 voos.
Na sequência, emissoras como a RTÉ, da Irlanda, e a Nova TV, da Bulgária, receberam ameaças. A Sky News também informou ter recebido uma ameaça de segurança. As mensagens tinham o mesmo remetente declarado, “Mikhail Andropov”, e foram apresentadas como parte de uma suposta ofensiva contra transportes e instituições ocidentais.
O padrão é o que especialistas chamam de ameaça híbrida. Essas ações combinam desinformação, intimidação, ciberataques e interrupção de serviços essenciais, sem necessariamente envolver violência física. O objetivo não é necessariamente destruir um alvo, mas criar ruído, medo e desgaste institucional.
Quem está por trás?
A identidade do remetente, a origem dos e mails e a eventual ligação entre as ameaças a escolas, voos e redações ainda não foram estabelecidas.
Alguns veículos internacionais relataram que grupos de hacktivistas favoráveis à Rússia reivindicaram ataques a sistemas de refrigeração de supermercados e ameaças a redações. Mas especialistas e autoridades alertam que uma reivindicação online não equivale a prova de autoria. Ela pode inclusive ser usada como distração ou ferramenta de propaganda.
A Rússia e o Irã negaram envolvimento nos episódios relacionados. O ministro da Defesa italiano, Guido Crosetto, afirmou que as ameaças fazem parte de uma estratégia para “espalhar medo e criar ansiedade”, mas também evitou atribuir responsabilidade a um país específico.
O impacto econômico ainda está sendo calculado, mas não é trivial. O jornal britânico The Independent estimou perdas de dezenas de milhões de euros em uma semana de incidentes que incluíram cancelamentos e desvios de voos, descarte de alimentos em supermercados e interrupções em serviços públicos.
No caso das escolas, o dano é mais difícil de quantificar, mas não menos relevante. Milhares de estudantes foram retirados das salas de aula na Itália, pais foram chamados às pressas e equipes de segurança foram mobilizadas em várias regiões.
Há também um efeito político. Ao atingir escolas, o autor das ameaças escolhe um alvo de alta visibilidade e baixa tolerância ao risco. Nenhuma direção quer ser a responsável por ignorar um alerta que, mesmo improvável, poderia se revelar real. Esse é precisamente o mecanismo que torna ameaças falsas tão eficazes.
A União Europeia e os governos nacionais devem enfrentar uma pressão crescente para diferenciar ameaças reais de campanhas coordenadas de intimidação digital. Isso exige mais do que respostas policiais. Envolve rastreamento de infraestrutura de envio, cooperação entre países, proteção de sistemas críticos e protocolos claros para escolas e empresas.